
AmazonはPHP2Shell脆弱性を悪用した攻撃を公開4日前に検出していた
Amazonの脅威情報チーム「Amazon Threat Intelligence」は、PHPの脆弱(ぜいじゃく)性「PHP2Shell」を悪用しようとする攻撃を、脆弱性が一般公開される4日前に検出していたと発表しました。情報公開後には攻撃が広範に確認されており、Amazonは早急なセキュリティ更新と過去の攻撃履歴の調査を呼びかけています。
Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot | AWS Security Blog
https://aws.amazon.com/jp/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/
動的なウェブサイトやウェブアプリの開発に広く使われているプログラミング言語「PHP」の脆弱性が2件発見され、2026年10月21日に緊急のセキュリティ更新プログラムが公開されました。本来は開発元と脆弱性の発見者が協力し、脆弱性の詳細は伏せられる予定でしたが、修正パッチの公開前に関連情報がオンライン上に漏えいしたため、前倒しでアップデートが行われることとなりました。
PHPに深刻度「9.2」の脆弱性が2件発覚、サーバー乗っ取りの恐れで緊急パッチを10月21日に公開へ - GIGAZINE
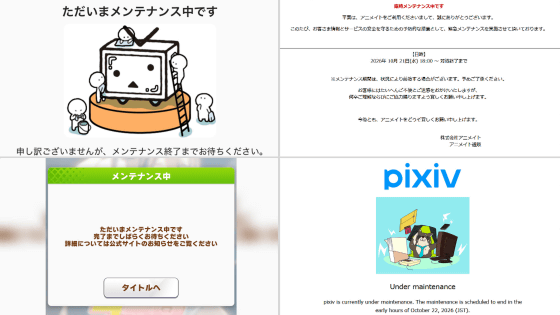
緊急アップデートは21日の23時に行われましたが、すでに脆弱性の情報が公開されてしまっていたことでセキュリティリスクは非常に高くなってしまったため、多くのウェブサイトが深夜の対応に追われました。
ニコニコやpixivなど各種ウェブサイトおよびアプリがPHPの緊急パッチに対応するべくメンテナンス入り - GIGAZINE
一方、Amazonでは同社が運用するハニーポットシステム「MadPot」が収集した記録を調査した結果、PHP2Shellの公開より4日早い10月17日の時点で、すでに脆弱性を悪用しようとする活動が行われていたことが判明し、対策を行っていたとのこと。ハニーポットとは、攻撃者を誘い込むために意図的に設置されたおとりのシステムで、実際に攻撃を受けることで攻撃者の行動や使用する手法を調査する仕組みです。
10月17日に観測された攻撃は商用の匿名化ネットワークに関連付けられたIPアドレスから行われていました。当時はPHP2Shellの脆弱性に関する情報は公開前の秘密保持期間にあったことから、Amazonは悪意のある攻撃者によるものとみています。ただし、攻撃者が独自に脆弱性を発見したのか、何らかの経路で情報を入手したのかについても、今回の報告では明らかになっていません。
PHP2Shellの情報公開に関する秘密保持期間は10月21日23時(日本時間)に終了する予定でした。ところがAmazonの調査では、同日11時(日本時間)頃にはすでに複数の概念実証コード(PoC)が確認されていたとのこと。さらに10月21日11時~17時にかけてMadPotに対する追加の攻撃が確認されました。これらの攻撃も匿名化されたインフラから行われていましたが、使用された攻撃コードや匿名化のためのインフラには違いがあったことから、Amazonは単一の攻撃者ではなく複数の攻撃者が関与していた可能性があると分析しています。
つまり、PHP2Shellの脆弱性情報が正式に公開される前から、少なくとも複数種類の攻撃手法が使われ、異なる攻撃者が脆弱性を狙っていた可能性があります。
10月21日23時に秘密保持期間が終了し、脆弱性情報と修正プログラムが公開されると状況はさらに一変。公開から数時間以内に追加のPoCが登場し、Amazonのセンサーに対してもこれらを利用した攻撃がほぼ直ちに確認されたといいます。Amazonは、PHP2Shellがすでに実際のインターネット環境で広範に悪用されていると警告しています。
Amazonは今回の事例から、脆弱性の情報公開と攻撃の開始時期に関する従来の認識を見直す必要があると指摘しています。
通常、ソフトウェアの脆弱性が発見されると開発元などに非公開で報告され、修正プログラムを準備する期間が設けられます。これは脆弱性の詳細を一定期間秘密にすることで、修正プログラムが完成する前に攻撃者が情報を悪用する危険性を抑えることが目的です。
しかし、開発元やセキュリティ研究者とは無関係の第三者が同じ脆弱性を独自に発見する可能性があるため、こうした秘密保持によって攻撃を完全に防げるわけではありません。今回のPHP2Shellの事例は、脆弱性が一般公開された日を「攻撃が始まった日」とみなすことの危険性を示しているとAmazonは述べています。
もう1つの問題としてAmazonが挙げているのが、修正プログラムの公開から実際の攻撃が始まるまでの時間が短くなっていることです。
従来、高度な技術を持つ少数の攻撃者が悪用コードを作成し、ほかの攻撃者はそれが公開されるのを待つという構図が一般的だったため、脆弱性攻撃の多くはPoCが一般公開されてから発生していました。
ところが、近年はAIを利用した分析によって、修正プログラムの変更箇所や脆弱性に関する情報から実際に動作する攻撃コードを作成する負担が小さくなっています。その結果、高度な専門知識を持つ一部の攻撃者だけでなく、より多くの攻撃者が脆弱性の情報公開から数時間、場合によっては数分以内に攻撃を開始できるようになりつつあります。
こうした変化を踏まえてAmazonは企業や組織のセキュリティ担当者に対し、インターネットに公開されているシステムで重大な脆弱性が発見された場合、対応までの時間を「日」ではなく「時間」で考えるよう求めています。
また、侵害の有無を調査する際には、脆弱性の公開日ではなく、攻撃が最初に確認された日までさかのぼることが重要。PHP2Shellの場合、Amazonは少なくとも10月17日以降の記録を確認するよう推奨しています。
・関連記事
PHPが緊急アップデート「8.5.12」「8.4.27」「8.3.36」「8.2.35」をリリース - GIGAZINE
PHPの重大脆弱性「PHP2Shell」はセキュリティ企業のCalifとWizがAIを用いて発見しOpenAIの枠組みを使って対策したことが判明 - GIGAZINE
eMudhraで侵害された8つの認証局すべての秘密鍵はなんとたった「1バイト」で秘密鍵の1つは「4」、Mozilla・Microsoft・Apple・Chromeのルートプログラムや多くの下流トラストストアによって信頼されているルート証明書に連鎖 - GIGAZINE
Node.jsがセキュリティアップデートで「22.23.4」「24.22.1」「26.12.1」配信、全体で10件の脆弱性を修正 - GIGAZINE
2010年から存在するWi-Fiの欠陥でパスワードを知らなくてもルーターを乗っ取れるバグが発覚、数百万台が影響を受ける可能性 - GIGAZINE
・関連コンテンツ
in ネットサービス, セキュリティ, Posted by log1i_yk
You can read the machine translated English article Amazon had detected the attack exploitin….