
iPhoneからPDFファイルを開くだけでハッキングすることに成功
アメリカ・カリフォルニアを拠点に活動するハッカーチームのCalifが、PDFファイルを開くだけでiPhoneをハッキングすることに成功したと報告しています。
iPhone - Calif Newsletter
https://blog.calif.io/p/iphone
Califは2026年10月16日に、フランス・パリで開催されたセキュリティ会議「Hexacon」で、iPhoneのハッキング手法を発表しました。Califは「iPhoneをハッキングするエクスプロイトを仕込んだPDFファイル」の作成に成功しており、PDFファイルをメッセージアプリなどで攻撃対象に送付して開かせることで攻撃を実行できるとしています。
実際の攻撃デモを記録した動画が以下。Signalで届いたメッセージに添付されてPDFファイルが添付されており、PDFファイルを開くとCalifのロゴがiPhone画面上を動き回ります。
Signal 1-click exploit on iPhone 18 Pro - YouTube
以下の動画は、Appleの純正メッセージアプリであるiMessageでPDFファイルを開き、上記の動画と同じようにワンタップでiPhoneをハッキングする様子を記録した動画です。サードパーティー製アプリだけでなく、純正アプリでもエクスプロイトを実行できることを示したものと思われます。
iMessage 1-click on iPhone 18 Pro - YouTube
Califのメンバーのひとりがソーシャル掲示板のHacker Newsで、PDFファイルでiPhoneをハッキングすることに成功したと報告しており、「技術的な詳細は今後数週間のうちに公開する」と説明しました。
Califは「iOSがPDFを解析する際に何が問題になる可能性があるかを知るには、The Great Glyph Griftをチェックしてみてください」と記しています。このThe Great Glyph Griftは、Apple製OSのグラフィックス処理フレームワークであるCoreGraphicsに存在する境界外書き込みに関する脆弱(ぜいじゃく)性「CVE-2026-86950」を指します。CVE-2026-86950はMetaのセキュリティチームであるMeta Product Securityが報告した脆弱性で、iOS 26.7.1(2026年9月28日リリース)で修正されました。
Califは「念のため申し上げておきますが、これらのエクスプロイトチェーンに含まれるバグのほとんどは既にAppleに報告済みで、残りのバグも今後報告する予定です。2026年に入ってから、Appleに100件近いバグを報告しました。私たちはAppleから報奨金は受け取っておらず、この活動に対する報酬も受け取っていません。バグやエクスプロイトを販売することもありませんし、この研究に資金提供してくれるスポンサーもいません。私たちがこれをやっているのは、楽しく、知的でやりがいがあり、iPhoneの安全性を向上させたいからです」と説明しています。
Califは長らくGoogleで勤務してきたエンジニアのタイ・ズオン氏が率いる会社とされており、直近ではPHP2Shellの発見に貢献しています。ズオン氏はTSLの脆弱性を突いて機密情報を盗み出すサイバー攻撃のBEASTやCRIMEを発見したり、暗号学者のダニエル・ブライヘンバッハー氏と共に暗号ソフトウェアライブラリの脆弱性をテストするためのオープンソーステストスイートであるProject Wycheproofを開発したりした人物です。
なお、CalifはiOS 27.0.1の脱獄に成功したことも報告しています。特に重要な点は、iPhoneの電源を一度オフにして再起動してからも、脱獄状態が維持されているという点です。
Can you iPhone do this? - YouTube
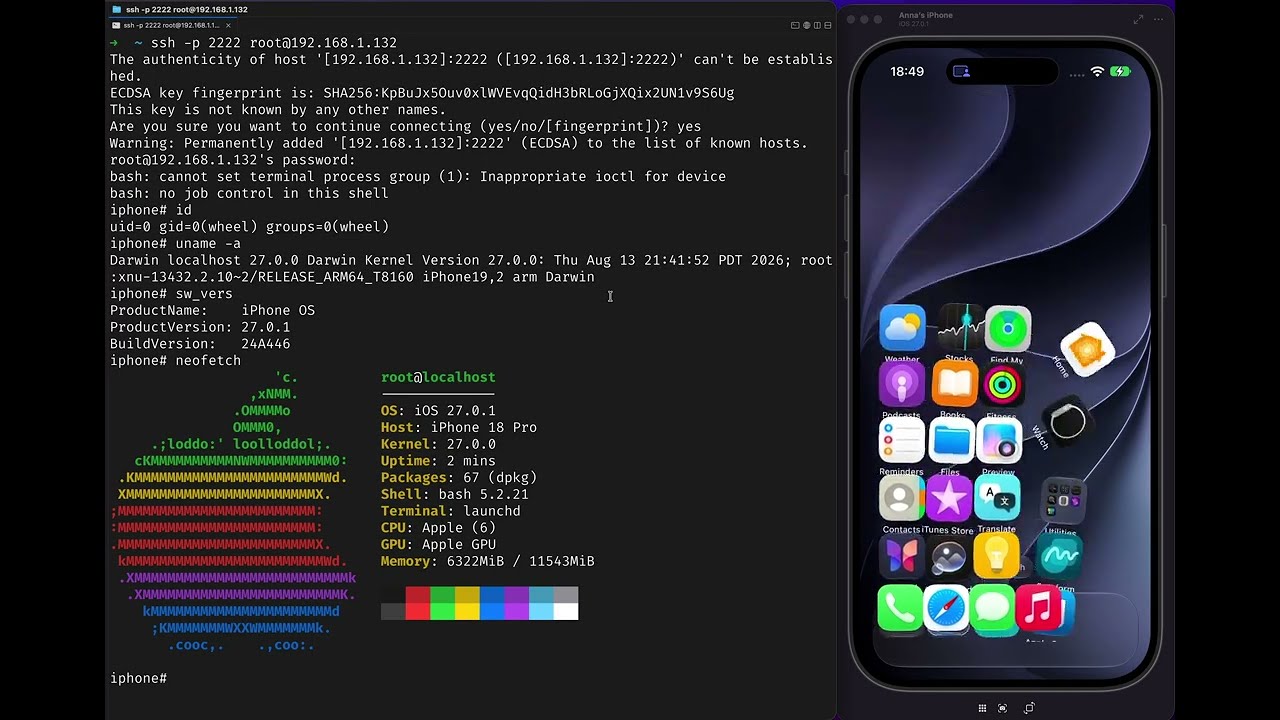
iPhone 18 Pro Persistent Jailbreak - YouTube
さらに、Califは発売されたばかりのiPhone Duoの脱獄にも成功しており、動画をXに投稿しています。なお、Califのセキュリティ研究者であるステファン・エッサー氏は、「エンドユーザー向けの脱獄ツールが提供される予定はないものの、概念実証は近日中に公開される可能性がある」とドイツのニュースメディアであるHeiseに語りました。
CC @pwnlambda pic.twitter.com/xpwddwn7tw
— Calif (@calif_io) 2026年10月23日
・関連記事
PHPの重大脆弱性「PHP2Shell」はセキュリティ企業のCalifとWizがAIを用いて発見しOpenAIの枠組みを使って対策したことが判明 - GIGAZINE
Appleからスパイウェア攻撃に関する「脅威の通知」を受け取ったAppleユーザーの数が「前例のない数に達した」という報告 - GIGAZINE
アメリカ政府が開発したとみられるハッキングツール群「Coruna」が悪用されiPhoneが狙われたことが判明 - GIGAZINE
Appleが92ヵ国の個人に脅威通知を送信、iPhoneが遠隔からの「傭兵スパイウェア攻撃」の標的にされた可能性があると警告 - GIGAZINE
Appleはハードウェアのセキュリティ強化のために自らデバイスのハッキングを行っている - GIGAZINE
・関連コンテンツ
in 動画, ソフトウェア, スマホ, セキュリティ, Posted by logu_ii
You can read the machine translated English article Hacking was successfully achieved simply….