
最新の車21台をテストした結果ほぼすべての車両が第三者のドメインにデータを送信しており半数以上が広告会社にメッセージを送信していたことが判明
現代の最新の車は「車輪のついたスマートフォン」と言われることもあるほど多機能で膨大なデータを処理しており、どこを走ったか、どれくらいの速度で加速したか、どれくらいの強さでブレーキをかけたか、どれくらい急に曲がったかなどの情報が記録されています。自動車メーカーが集めた運転データを第三者に販売していることが問題視されていますが、アメリカ・ノースイースタン大学の研究者らがインターネットに接続する「コネクテッドカー」のプライバシーに関する調査報告書を発表し、テスト車両21台のうちほぼすべてが第三者にデータを送信していたことが明らかになりました。
Automatic Transmission — a data-privacy study of connected vehicles
https://automatictransmission.khoury.northeastern.edu/index.html
Car Companies Are Sharing Location and Email Address Data
https://news.northeastern.edu/2026/09/29/connected-car-privacy-violation-research/
Your Car Is Sharing Data With Big Tech - Consumer Reports
https://www.consumerreports.org/electronics/personal-information/your-car-is-sharing-data-with-big-tech-companies-study-finds-a4474820962/
Your car’s data privacy problems are worse than you think | The Verge
https://www.theverge.com/transportation/1001463/car-data-privacy-northeastern-study-honda-gm-ford
ゼネラルモーターズはコネクテッドサービス「OnStar」において速度超過や急加速、急ブレーキ、夜間運転などを記録するオプション機能の「OnStar Smart Driver」を提供しており、集めた運転データをデータ仲介業者へ提供し、保険会社向けのリスク評価の作成などに使用していたことが2024年に報道されました。アメリカ連邦取引委員会(FTC)は2026年1月に「ゼネラルモーターズが利用者に十分な説明をせず、明示的な同意を得ないまま位置情報や運転行動データを収集・販売していた」として、データを第三者に提供することを5年間禁止したほか、データを収集・利用・共有する前に利用者から明示的な同意を得ることや、利用者がデータのコピーや削除を求められる仕組みを用意することなどを義務付けました。
また、カリフォルニア州でもゼネラルモーターズが2020年から2024年にかけて数十万人の住民の位置情報や運転行動データを保険会社向けのリスク分析などを手がけるレクシスネクシスとベリスクへ販売していたとして、1275万ドル(約20億円)を支払う和解が2026年5月に発表されました。
運転データを同意なく販売していた件でGMが20億円の罰金支払い - GIGAZINE
なお、データ収集についてはホンダや起亜、現代(ヒョンデ)などでも運転データが保険会社などに共有されていることが明らかになっています。
自動車メーカーが集めた運転データを第三者に販売、保険料に影響したとの報告も - GIGAZINE
そこで、ノースイースタン大学の研究者らと非営利団体の消費者組織であるコンシューマーズ・ユニオンが発行する月刊誌「コンシューマー・レポート」が共同して、コネクテッドカーのプライバシーに関する行動の詳細な調査が実施されました。調査では、コンシューマー・レポートが用意したテスト車両21台を用いて、研究チームが「どの車がデータを送信しているのか?」「誰がそのデータを受信するのか?」「データは国境を越えるのか?」「実際にどのような個人情報が漏洩しているのか?」という疑問を追求しています。
ノースイースタン大学サイバーセキュリティ・プライバシー研究所の元所長で、本調査のプロジェクトリーダーを務めるデビッド・チョフネス氏は「このプロジェクトの目的は、現代の車両データ追跡の規模の大きさを明らかにし、所有者が実際にそれに対してどれほど可視性や制御力を持っていないかを浮き彫りにすることです。結論としては、心配すべきことがたくさんあると感じられました」とインタビューで語りました。
研究者たちは、アメリカで販売されている19ブランドの最新モデル車21台と、稼働中の車両にリンクされた30種類のモバイルアプリを分析しました。
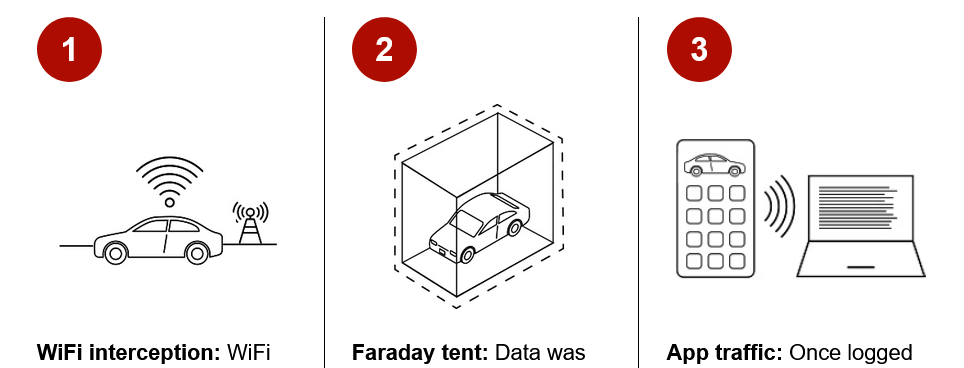
車両から直接送信されたトラフィックについては、チームは様々な第三者追跡会社を含む宛先ドメインを特定しましたが、暗号化されたペイロードデータは車両をハッキングしない限り解読することはできなかったとのこと。一方でWi-Fiトラフィックの傍受は比較的容易で、研究者たちは各車両にRaspberry Piを設置し、車両のWi-Fiに接続しながらモバイルホットスポット経由でインターネット接続をルーティングすることで、車両が走行中でも発信されるWi-Fiトラフィックを監視することができました。
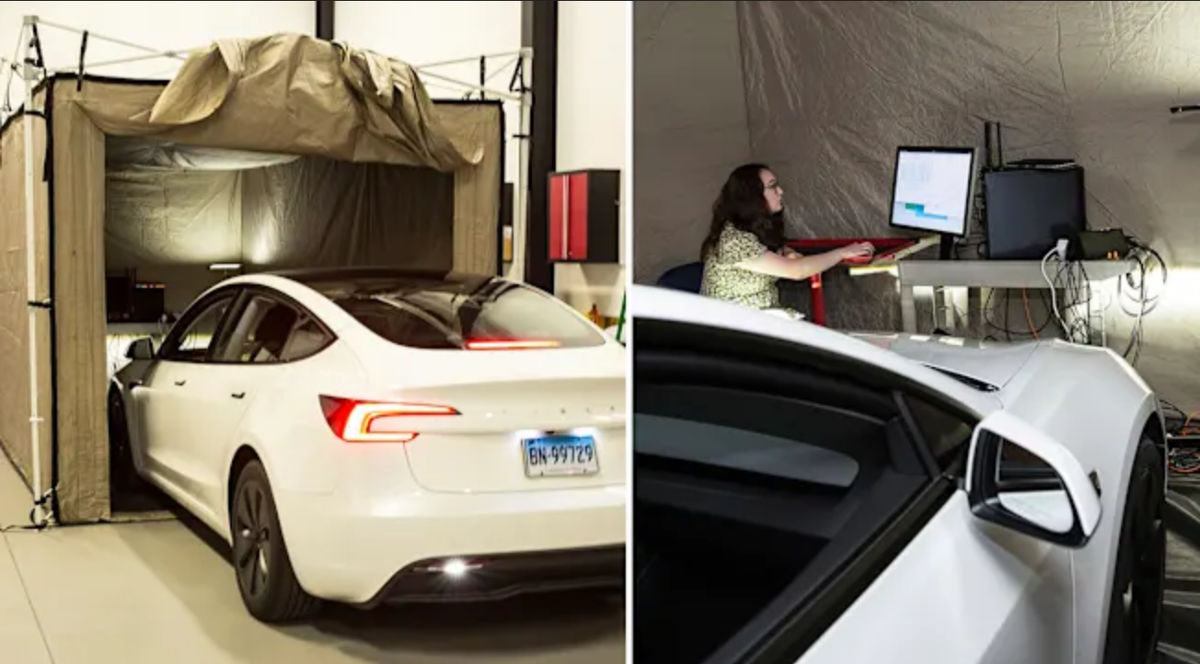
携帯電話回線の通信を取得するには、少し工夫が必要でした。公共の携帯電話ネットワークに干渉する可能性がある無許可の基地局を設置するのを避けるため、チームは車を丸ごと覆えるほどの大きさの「ファラデーテント」を作りました。これは電波を遮断するテントで、車と外部の携帯電話基地局との通信を遮断し、車がチーム側で用意したWi-Fiに接続するようにしたものです。以下は、コンシューマー・レポートが公開した実際に用いられたファラデーテントの写真。
こうした調査の結果、調査対象となった21台の車両のうち19台が、Wi-Fi経由で少なくとも1つのサードパーティドメインにデータを送信していたことが明らかになりました。さらに、半数以上の車両が広告や追跡、分析を専門とするドメインに接続していたことも判明しています。
最も多くのサードパーティドメインにアクセスしていたのはGoogleのAndroid Automotive OSとGoogle Automotive Servicesを搭載した車両で、自動車メーカーが選択するソフトウェアプラットフォームが、サードパーティに送信されるデータの量に直接影響するとチョフネス氏は指摘しています。
またモバイルアプリについては、ホンダの「HondaLink」、リンカーンの「Lincoln」、日産の「MyNissan」、キャデラックの「myCadillac」、シボレーの「myChevrolet」、ビュイックの「myBuick」、GMCの「myGMC」の7つのコンパニオンアプリが、車両識別番号(VIN)・電話番号・正確な位置情報などの機密情報を広告ネットワークに直接送信していることが発見されました。テスト対象となったコンパニオンアプリの70%以上が、少なくとも5つの異なるドメインに接続していたそうです。車両のVINと個人を特定できるデータが結び付けられていると、データブローカーは個々のドライバーに関する詳細な個人情報を作成できるようになります。すべてのメーカーがアプリのプライバシーポリシーで個人情報を第三者と共有する可能性があることを開示しているものの、どの第三者とどのような目的で連絡を取るのかは開示していないと研究者らは指摘しました。
個人情報が送信された第三者機関の中で、最も通信が多かったものはAdobe Analytics、サードパーティデータブローカーのWe put data to work - Acxiom、そして分析会社のContentsquareでした。また、Amazon・Google・Meta・Microsoftといった最大手テクノロジー企業もドライバーデータの主な受領者として挙げられています。
自動車メーカー各社は調査報告を受けて、さまざまな反応を示しました。例えばホンダは調査結果を受けてソフトウェアを修正しており、分析プロバイダーであるAmplitude社に対し、収集した位置情報データをすべて削除するよう要請した上で、HondaLinkアプリをアップデートして位置情報の送信を停止したと報告しました。ゼネラルモーターズの広報担当者は研究者の問い合わせに対し「当社は、お客様が車載コネクティビティのメリット(ナビゲーション、通信、安全性の向上など)を享受できるよう、お客様のデータを安全に保つことに尽力しています。また、明確で分かりやすいプライバシーポリシーも提供しています」と回答しました。
チョフネス氏は根本的な問題点として、消費者がコネクテッドカーを購入したりアプリを設定したりする際に、自分が何に同意しているのかを理解していないことだと指摘しています。チョフネス氏は「自動車メーカーは信頼を取り戻す努力をすべきでしょう。そのためには、透明性を高め、消費者が高額な商品を購入した後に、オプトアウトではなく、より明確なオプトイン方式にすることが重要です」と語りました。
・関連記事
自動車メーカーが集めた運転データを第三者に販売、保険料に影響したとの報告も - GIGAZINE
GM・ホンダ・起亜・ヒョンデなどのメーカーが運転データを明確な同意なく保険会社と共有していて保険料見直しに利用されているという指摘 - GIGAZINE
運転データを同意なく販売していた件でGMが20億円の罰金支払い - GIGAZINE
GMがユーザーの同意を取らずに運転データを勝手に販売し保険料が釣り上がっている実態が判明 - GIGAZINE
中国製自動車の安全保障上のリスクの可能性についてアメリカ政府が調査を開始、自動車に搭載されたカメラやセンサーによる機密情報収集などを危惧 - GIGAZINE
自動車メーカーによる個人情報の追跡から逃れるべく自力でモデムとGPSを取り外す - GIGAZINE
・関連コンテンツ
in 乗り物, セキュリティ, Posted by log1e_dh
You can read the machine translated English article Tests of 21 of the latest cars revealed ….